Was ist das Ziel des Schwachstellenmanagements?
Jede Software, jedes Endgerät und jeder Cloud-Dienst kann Sicherheitslücken enthalten. Täglich werden neue Schwachstellen veröffentlicht, und Angreifer suchen gezielt nach Systemen, auf denen die passenden Updates fehlen. Für Unternehmen und Organisationen stellt sich deshalb weniger die Frage, ob es Schwachstellen in der eigenen IT gibt, sondern wie sie damit umgehen.
Genau hier setzt Schwachstellenmanagement (englisch Vulnerability Management) an. Es ist ein zentraler Baustein der Cybersicherheit und hilft, Schwachstellen effizient zu verwalten, statt von neuen Cyberbedrohungen überrascht zu werden. In diesem Beitrag erklären wir, was das Ziel des Schwachstellenmanagements ist, welchen Nutzen es für Ihr Unternehmen bringt und woran Sie erkennen, ob es wirkt.
Kurz gesagt: Das Ziel des Schwachstellenmanagements ist es, Schwachstellen in der IT kontinuierlich zu erkennen, nach ihrem tatsächlichen Risiko zu priorisieren und zu beheben, bevor Angreifer sie ausnutzen. So sinkt das Risiko für Ihr Unternehmen dauerhaft, Sie behalten den Überblick über Ihre Systeme und erfüllen zugleich Anforderungen aus Compliance und Gesetzen wie NIS2.
Das Wichtigste in Kürze
- Hauptziel: Die Angriffsfläche verkleinern, indem Sicherheitslücken geschlossen werden, bevor sie ausgenutzt werden.
- Risikobasiert statt vollständig: Nicht jede Schwachstelle ist gleich gefährlich. Ein effektives Schwachstellenmanagement konzentriert sich auf die gefährlichsten Lücken zuerst.
- Transparenz: Sie wissen jederzeit, welche Systeme betroffen sind, wie kritisch die Lage ist und wer verantwortlich ist.
- Compliance: NIS2 beziehungsweise § 30 BSIG, ISO/IEC 27001 und der BSI IT-Grundschutz verlangen einen geregelten Umgang mit Schwachstellen.
- Kontinuität: Schwachstellenmanagement ist kein einmaliges Projekt, sondern ein kontinuierlicher Prozess mit messbaren Ergebnissen.
Was ist Schwachstellenmanagement?
Schwachstellenmanagement ist der systematische, wiederkehrende Umgang mit Sicherheitslücken in IT-Systemen, also die Erkennung und Behebung von Schwachstellen in einem geregelten Ablauf. Es umfasst das Aufspüren potenzieller Schwachstellen, ihre Risikobewertung, die Priorisierung und Behebung sowie die anschließende Überprüfung. Im Unterschied zu einem einzelnen Sicherheitscheck oder einem Penetrationstest ist Vulnerability Management ein dauerhafter Bestandteil des IT-Betriebs und damit Teil der Informationssicherheit.
Schwachstelle, Bedrohung und Risiko
Um das Ziel des Schwachstellenmanagements zu verstehen, hilft eine klare Trennung der Begriffe.
- Schwachstelle: eine Schwäche in Software, Hardware oder Konfiguration, etwa eine veraltete Version, ein offener Dienst oder ein schwaches Standardpasswort.
- Bedrohung: ein möglicher Angreifer oder ein Ereignis, das eine Schwachstelle ausnutzen könnte, zum Beispiel Ransomware-Gruppen, die automatisiert nach verwundbaren Systemen scannen.
- Risiko: die Kombination aus der Wahrscheinlichkeit, dass eine Schwachstelle ausgenutzt wird, und den potenziellen Auswirkungen auf Ihr Unternehmen.
Nicht jede vorhandene Schwachstelle muss ein relevantes Risiko darstellen. Schwachstellenmanagement setzt an der Schwachstelle an, zielt aber auf das Risiko: Es geht nicht darum, möglichst viele Lücken zu zählen, sondern das Risiko für das Unternehmen wirksam zu minimieren.
Was ist das Ziel des Schwachstellenmanagements?
Das übergeordnete Ziel lässt sich in einem Satz zusammenfassen: Sicherheitslücken schneller schließen, als Angreifer sie ausnutzen können. Dahinter stehen mehrere konkrete Teilziele, die zusammen den Nutzen für Ihr Unternehmen ausmachen.
1. Angriffsfläche reduzieren und Angriffe verhindern
Viele erfolgreiche Angriffe nutzen bekannte Schwachstellen, für die längst Patches verfügbar sind. Ein effektives Schwachstellenmanagement sorgt dafür, dass solche Lücken erkannt und behoben werden, bevor ein Angreifer sie findet. Im Kern geht es um die Priorisierung und Behebung von Sicherheitslücken in IT-Systemen, und zwar schneller als die Gegenseite. Es arbeitet damit proaktiv: Statt erst nach einem Sicherheitsvorfall zu reagieren, verkleinern Sie die Angriffsfläche vorab und senken die Wahrscheinlichkeit, dass neue Bedrohungen Ihr Unternehmen treffen.
2. Transparenz über Systeme und Sicherheitslage schaffen
Sie können nur schützen, was Sie kennen. Ein weiteres Ziel ist deshalb ein vollständiger Überblick über alle Assets, also Server, Clients, Netzwerkkomponenten, Anwendungen und Cloud-Dienste, sowie über deren Patchstand und Konfiguration. Diese Transparenz macht sichtbar, wo Ihr Unternehmen verwundbar ist, und ermöglicht fundierte Entscheidungen statt Bauchgefühl.
3. Risiken priorisieren und Ressourcen gezielt einsetzen
In größeren Umgebungen melden Scans schnell Hunderte oder Tausende Funde. Kein IT-Team kann alles gleichzeitig beheben. Schwachstellenmanagement hilft Unternehmen, sich auf die gefährlichsten Schwachstellen zu konzentrieren und Personal und Zeit dort einzusetzen, wo sie das Risiko am stärksten senken. Das steigert die Effizienz von IT- und Sicherheitsteams spürbar. Für die Priorisierung von Schwachstellen haben sich mehrere Informationsquellen etabliert:
- CVSS: Das Common Vulnerability Scoring System bewertet den technischen Schweregrad einer Schwachstelle. Die aktuelle Version 4.0 wurde im November 2023 vom Forum FIRST veröffentlicht. FIRST empfiehlt ausdrücklich, den Basiswert um Bedrohungs- und Umgebungsmetriken zu ergänzen, statt ihn allein als Risikomaß zu verwenden.
- CISA KEV: Der Katalog Known Exploited Vulnerabilities der US-Behörde CISA listet Schwachstellen, die nachweislich aktiv ausgenutzt werden. Ein Eintrag dort ist ein starkes Signal für dringenden Handlungsbedarf.
- EPSS: Das Exploit Prediction Scoring System von FIRST schätzt die Wahrscheinlichkeit, dass eine Schwachstelle in den nächsten 30 Tagen ausgenutzt wird.
- Geschäftlicher Kontext: Ist das System aus dem Internet erreichbar? Verarbeitet es personenbezogene oder geschäftskritische Daten? Welche Prozesse stehen still, wenn es ausfällt?
Erst die Kombination aus technischem Schweregrad, Ausnutzungswahrscheinlichkeit und Schutzbedarf ergibt eine fundierte Risikobewertung für jede identifizierte Schwachstelle. Manche Anbieter fassen diesen erweiterten Blick auf Schwachstellen, Fehlkonfigurationen und Identitäten inzwischen unter dem Begriff Exposure Management zusammen. Auch die US-Behörde CISA hat ihre Vorgaben für Bundesbehörden 2026 mit der Richtlinie BOD 26-04 in diese Richtung weiterentwickelt: Neben dem KEV-Status fließen dort unter anderem die Erreichbarkeit eines Systems und die Automatisierbarkeit eines Angriffs in die Fristen ein.
4. Compliance und gesetzliche Anforderungen erfüllen
Schwachstellenmanagement ist längst nicht mehr nur eine gute Praxis, sondern in vielen Regelwerken verankert. Die Einhaltung von Gesetzen und Vorschriften ist deshalb ein eigenständiges Ziel.
- NIS2 und BSIG: Mit dem NIS2-Umsetzungsgesetz, das am 6. Dezember 2025 in Kraft getreten ist, müssen wichtige und besonders wichtige Einrichtungen nach § 30 Abs. 2 Nr. 5 BSIG Sicherheitsmaßnahmen bei Erwerb, Entwicklung und Wartung ihrer IT umsetzen, „einschließlich Management und Offenlegung von Schwachstellen“.
- ISO/IEC 27001: Die Norm fordert im Anhang A (Maßnahme 8.8) das Management technischer Schwachstellen.
- BSI IT-Grundschutz: Bausteine wie OPS.1.1.3 Patch- und Änderungsmanagement beschreiben, wie Updates und Änderungen geregelt eingespielt werden.
Ein dokumentiertes Schwachstellenmanagement liefert bei Audits und Prüfungen den Nachweis, dass Ihr Unternehmen Risiken kennt und angemessen behandelt.
5. Geschäftskontinuität sichern und Schäden vermeiden
Unbehandelte Schwachstellen können zu Datenabfluss, Verschlüsselung durch Ransomware, Betriebsunterbrechungen und Reputationsschäden führen. Indem Sie kritische Schwachstellen früh beheben, schützen Sie Ihre Betriebsabläufe und das Vertrauen von Kunden und Partnern. Schwachstellenmanagement ergänzt damit Maßnahmen wie ein verlässliches Backup für Cloud-Daten und eine durchdachte Notfallplanung.
6. Sicherheit messbar machen und kontinuierlich verbessern
Ein weiteres Ziel ist die kontinuierliche Überwachung und Verbesserung. Kennzahlen zeigen, ob Schwachstellen schneller behoben werden, ob der Abdeckungsgrad steigt und wo es Engpässe gibt. So wird IT-Sicherheit von einem schwer greifbaren Thema zu einem steuerbaren Bestandteil Ihrer Sicherheitsstrategie.
Warum ist Schwachstellenmanagement wichtig?
Die Angriffsfläche moderner IT-Umgebungen ist deutlich größer als noch vor wenigen Jahren. Cloud-Dienste, mobiles Arbeiten, Homeoffice und eine wachsende Zahl von Anwendungen bedeuten mehr Systeme, die aktuell gehalten werden müssen. Gleichzeitig nutzen Angreifer automatisierte Werkzeuge, um das Internet nach verwundbaren Systemen abzusuchen. Zwischen der Veröffentlichung einer Schwachstelle und ersten Angriffen vergeht oft nur wenig Zeit.
Auch in der Cloud gilt das Modell der geteilten Verantwortung: Der Anbieter sichert seine Plattform ab, für Konfigurationen, Identitäten und Endgeräte bleiben Sie selbst verantwortlich. Wie das bei Microsoft-Diensten aussieht, beschreiben wir im Beitrag Sind meine Daten bei Microsoft sicher?.
Ohne geregelten Prozess bleiben entdeckte Schwachstellen häufig liegen, weil niemand zuständig ist, die Übersicht fehlt oder Updates aus Sorge vor Störungen aufgeschoben werden. Schwachstellenmanagement trägt dazu bei, genau diese Lücken zwischen Wissen und Handeln zu schließen.
Wie Schwachstellenmanagement seine Ziele erreicht
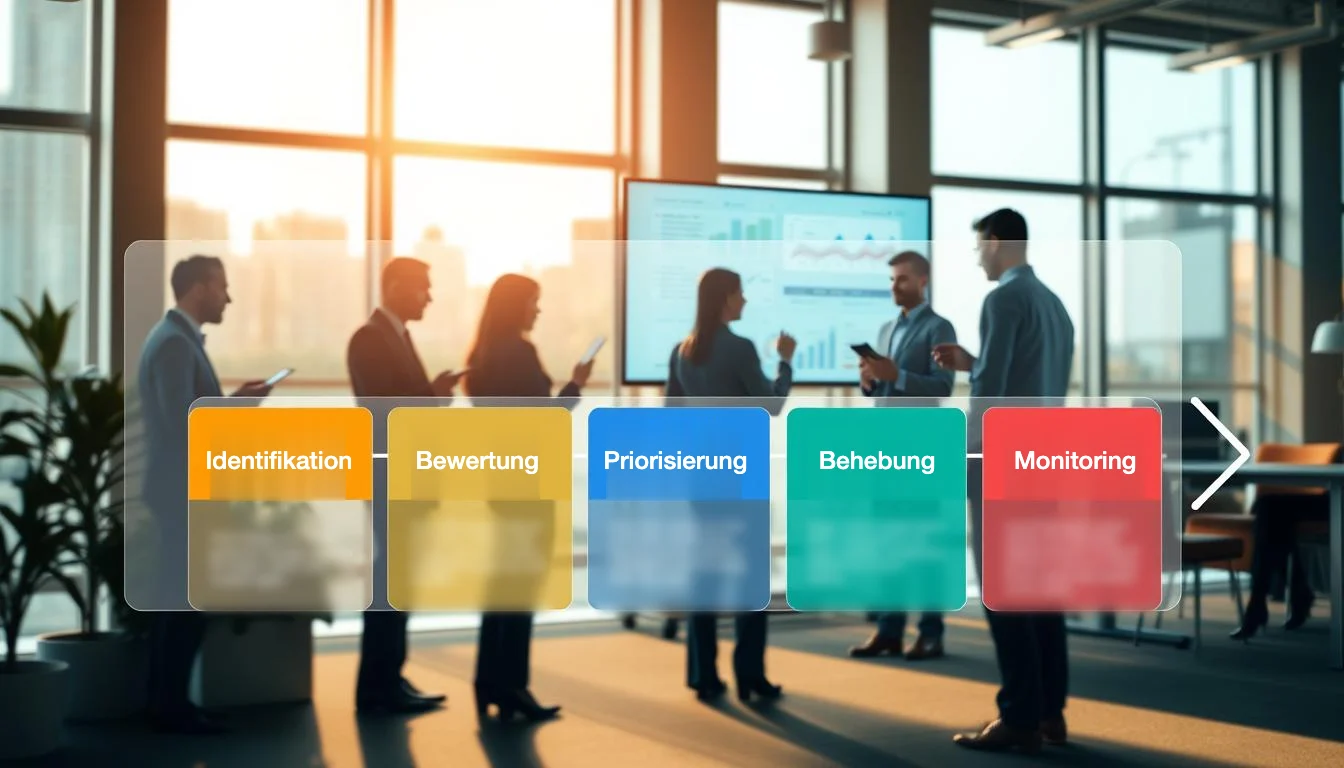
Die Ziele werden über einen wiederkehrenden Kreislauf erreicht. Wir fassen ihn hier nur kurz zusammen, denn entscheidend ist weniger die genaue Anzahl der Schritte als ihre konsequente Wiederholung.
| Phase | Kernaufgabe | Beitrag zum Ziel |
|---|---|---|
| Inventarisierung | Assets und Software erfassen | Transparenz schaffen |
| Erkennung | Scans und Prüfungen durchführen | Schwachstellen identifizieren |
| Bewertung | Risiken im Kontext einstufen | Prioritäten setzen |
| Behebung | Patches, Updates, Konfigurationsänderungen | Risiko senken |
| Kontrolle | Nachscan und Dokumentation | Wirksamkeit nachweisen |
Um Schwachstellen zu identifizieren, dienen automatisierte Scans, Informationen aus dem Softwareinventar und ergänzend Penetrationstests, die komplexere Schwachstellen aufdecken. Die identifizierten Schwachstellen werden anschließend bewertet und den zuständigen Teams zugewiesen. Um Schwachstellen zu beheben, ist nicht immer ein Patch die Antwort: Ist sofortiges Patchen nicht möglich, etwa bei Altsystemen, helfen Abhilfemaßnahmen wie Netzwerksegmentierung, das Abschalten unnötiger Dienste oder eine Web Application Firewall. Bleibt ein Restrisiko, wird es bewusst bewertet, befristet akzeptiert und dokumentiert.
Auf Endgeräten lässt sich das Patch-Management mit Werkzeugen wie Microsoft Intune weitgehend automatisieren. Das entlastet die IT und verkürzt die Zeit, in der eine bekannte Lücke offen bleibt.
Woran Sie erkennen, ob die Ziele erreicht werden
Ob Schwachstellenmanagement wirkt, zeigt sich an wenigen, gut gewählten Kennzahlen.
- Mean Time to Remediate: Wie lange dauert es im Schnitt von der Entdeckung bis zur Behebung, getrennt nach Kritikalität?
- Offene kritische Schwachstellen: Wie viele kritische Schwachstellen, insbesondere aktiv ausgenutzte, sind derzeit nicht behoben?
- Abdeckungsgrad: Welcher Anteil Ihrer Assets wird regelmäßig geprüft?
- Fristeneinhaltung: Wie viele Schwachstellen werden innerhalb der intern festgelegten Fristen geschlossen?
Damit die Ergebnisse ankommen, sollten Berichte auf die jeweilige Zielgruppe zugeschnitten sein.
| Zielgruppe | Fokus der Berichterstattung |
|---|---|
| IT-Administration | Detaillierte Funde, Patchstand und offene Aufgaben |
| Geschäftsführung | Risikotrends, kritische offene Punkte und Compliance-Status |
| Fachabteilungen | Geplante Wartungsfenster und Auswirkungen auf die tägliche Arbeit |
Verantwortlichkeiten und Tools im Schwachstellenmanagement
Schwachstellenmanagement gelingt nur, wenn die Verantwortlichkeiten klar sind. Beim Schwachstellenmanagement legt die Informationssicherheit beziehungsweise das Security-Team Regeln und Fristen fest und bewertet Risiken. Die IT-Administration setzt Patches und Konfigurationsänderungen um. Die Fachbereiche stimmen Wartungsfenster ab, und die Geschäftsführung trägt die Gesamtverantwortung. Nach § 38 BSIG müssen Geschäftsleitungen NIS2-pflichtiger Einrichtungen die Risikomanagementmaßnahmen nach § 30 BSIG umsetzen und ihre Umsetzung überwachen.
Moderne Tools unterstützen diese Zusammenarbeit durch Automatisierung. Im Microsoft-Umfeld bringt etwa Microsoft Defender for Endpoint Plan 2 Kernfunktionen von Microsoft Defender Vulnerability Management mit, darunter Geräteinventar, Schwachstellen- und Konfigurationsbewertung sowie risikobasierte Priorisierung. Daneben gibt es spezialisierte Scanner und Plattformen anderer Anbieter.
| Funktion | Nutzen für Ihr Unternehmen |
|---|---|
| Asset-Erkennung | Keine unbekannten Geräte im Netz |
| Risikobewertung | Fokus auf die gefährlichsten Schwachstellen |
| Ticketing | Klare Aufgabenverteilung |
| Fortschrittskontrolle | Transparenz über den Status |
Viele mittelständische Unternehmen und Organisationen haben nicht die Kapazität für ein eigenes Sicherheitsteam. Dann kann ein Managed Service sinnvoll sein, bei dem ein IT-Dienstleister Scans, Bewertung und Patch-Management übernimmt. Welche vertraglichen Fragen dabei zu klären sind, erläutern wir im Beitrag Ist ein IT-Dienstleister ein Auftragsverarbeiter?.
Typische Herausforderungen bei der Implementierung
In der Praxis scheitert Schwachstellenmanagement selten an der Technik, sondern an der Umsetzung im Alltag.
- Unvollständiges Inventar: Unbekannte Systeme und Schatten-IT werden nicht geprüft und bleiben verwundbar.
- Fehlende Zuständigkeiten: Ohne klare Verantwortung bleiben Funde in Listen liegen.
- Zu viele Meldungen: Fehlalarme und fehlende Priorisierungsregeln führen zu Überlastung und „Patch-Müdigkeit“.
- Sorge vor Ausfällen: Updates werden aufgeschoben, weil Tests und Wartungsfenster fehlen.
Mit klaren Regeln, sinnvoller Automatisierung und einer realistischen Priorisierung lassen sich diese Hürden meist gut bewältigen.
Fazit
Das Ziel des Schwachstellenmanagements ist nicht, jede denkbare Sicherheitslücke sofort zu schließen. Es geht darum, das Risiko für Ihr Unternehmen dauerhaft und nachweisbar zu senken: Schwachstellen kontinuierlich erkennen, nach tatsächlicher Gefahr priorisieren, wirksam beheben und den Erfolg messen. Gleichzeitig schaffen Sie Transparenz, unterstützen die Einhaltung von NIS2, ISO/IEC 27001 und anderen Vorgaben und sichern Ihre Geschäftskontinuität.
Gerade für kleine und mittelständische Unternehmen entscheiden dabei weniger die Werkzeuge als klare Zuständigkeiten und eine konsequente Umsetzung. Sprechen Sie uns an, wenn Sie Ihr Schwachstellenmanagement aufbauen, verbessern oder an einen Dienstleister übergeben möchten. Gemeinsam finden wir einen Ansatz, der zu Ihrer IT und Ihrem Arbeitsalltag passt.
Das Ziel ist, Schwachstellen in der IT kontinuierlich zu erkennen, nach ihrem tatsächlichen Risiko zu priorisieren und zu beheben, bevor Angreifer sie ausnutzen. So sinkt das Risiko für das Unternehmen dauerhaft und nachweisbar.
Schwachstellen sind Schwächen in Software, Hardware oder Konfigurationen, die ein Angreifer ausnutzen kann. Dazu gehören etwa Programmierfehler in Anwendungen, fehlende Sicherheitsupdates, offene Dienste oder unsichere Standardeinstellungen. Bekannte Schwachstellen werden in der Regel mit einer CVE-Kennung veröffentlicht.
Häufig unterscheidet man Softwareschwachstellen wie Programmierfehler, Fehlkonfigurationen wie offene Ports oder Standardpasswörter, Schwächen bei Identitäten und Zugriffsrechten sowie organisatorische Schwachstellen wie fehlende Prozesse. Auch der Mensch kann eine Schwachstelle sein, etwa durch Phishing. Schwachstellenmanagement konzentriert sich vor allem auf technische Schwachstellen.
Besonders häufig sind fehlende Sicherheitsupdates, veraltete Software, Fehlkonfigurationen und schwache oder mehrfach verwendete Passwörter ohne Multi-Faktor-Authentifizierung. Gefährlich sind vor allem Schwachstellen in Systemen, die direkt aus dem Internet erreichbar sind, etwa VPN-Gateways, Firewalls oder Webanwendungen.
Täglich werden neue Schwachstellen veröffentlicht, und Angreifer suchen automatisiert nach verwundbaren Systemen. Ohne geregelten Prozess bleiben Lücken unbemerkt oder unbehoben. Schwachstellenmanagement reduziert die Angriffsfläche, schützt die Geschäftskontinuität und unterstützt die Einhaltung von Vorgaben wie NIS2.
Nein. Patch-Management sorgt dafür, dass Updates geregelt eingespielt werden. Schwachstellenmanagement ist umfassender: Es erkennt und bewertet Schwachstellen, priorisiert sie nach Risiko und wählt passende Maßnahmen. Das kann ein Patch sein, aber auch eine Konfigurationsänderung oder eine kompensierende Schutzmaßnahme.
Für wichtige und besonders wichtige Einrichtungen ja. Nach § 30 Abs. 2 Nr. 5 BSIG, eingeführt mit dem NIS2-Umsetzungsgesetz vom Dezember 2025, gehören zu den Risikomanagementmaßnahmen auch das Management und die Offenlegung von Schwachstellen. Auch für nicht regulierte Unternehmen ist ein geregelter Umgang mit Schwachstellen gute Praxis.
Eine pauschale Vorgabe gibt es nicht. Bewährt hat sich eine möglichst kontinuierliche Überwachung, mindestens aber regelmäßige, automatisierte Scans, zum Beispiel wöchentlich oder monatlich. Systeme, die aus dem Internet erreichbar sind, sollten häufiger geprüft werden, und bei kritischen neuen Schwachstellen ist eine sofortige Prüfung sinnvoll.