
FIDO2-Sicherheitsschlüssel für Unternehmen: fertig eingerichtet, bundesweit geliefert
Sichere Anmeldung für alle Mitarbeitenden, die kein Diensthandy haben oder ihr privates Smartphone nicht für die Arbeit nutzen möchten. Mit FIDO as a Service stimmt Wolkenwerft Schlüsselmodelle und Hersteller mit Ihnen ab, richtet jeden FIDO2-Token für Ihren Microsoft-Entra-ID-Tenant ein und verschickt ihn an Ihre Standorte oder direkt an Ihre Benutzer.


Warum Multi-Faktor-Authentifizierung an der Frontline oft scheitert
Zugangsdaten sind das wichtigste Ziel für Angreifer. Ein gestohlenes Passwort genügt, um auf E-Mails, Dateien und Fachanwendungen zuzugreifen. Deshalb brauchen alle Mitarbeitenden denselben Schutz, unabhängig von Arbeitsort und Rolle. Die übliche Zwei-Faktor-Authentifizierung per App oder SMS passt aber nicht zu jedem Arbeitsplatz. Und auch diese MFA-Verfahren werden inzwischen umgangen, etwa durch MFA-Fatigue, SIM-Swapping oder Phishing-Angriffe mit gefälschten Anmeldeseiten.
Geteilte Geräte
Mehrere Mitarbeitende nutzen denselben Windows-Rechner: auf Station, im Schichtdienst, im Einsatzfahrzeug oder an der Linie.
Kein Diensthandy
Ohne Smartphone gibt es keinen zweiten Faktor per Authenticator-App oder SMS. Das private Handy muss niemand für den Login zur Verfügung stellen.
Schutzkleidung
Masken und Handschuhe verhindern Gesichtserkennung und Fingerabdruck. Biometrische Verfahren wie Windows Hello scheiden damit an vielen Arbeitsplätzen aus.
FIDO2-Sicherheitsschlüssel: ein Token, eine PIN, angemeldet
Ein FIDO2-Sicherheitsschlüssel ist ein kleiner Hardware-Token für USB oder NFC. Er ersetzt Passwort und Smartphone: Mitarbeitende stecken den Key ein oder halten ihn an das Gerät und geben ihre PIN ein. Mehr braucht die passwortlose Anmeldung nicht.
Dahinter steht der FIDO2-Standard der FIDO Alliance (Fast Identity Online) mit dem Web-Protokoll WebAuthn. Bei der Registrierung erzeugt der Token ein kryptografisches Schlüsselpaar. Der öffentliche Schlüssel wird im Benutzerkonto hinterlegt, der private Schlüssel verlässt den Token nie. Bei jedem Login signiert der Token eine Anfrage, und diese Signatur ist an die echte Domain gebunden. Eine gefälschte Anmeldeseite erhält deshalb keine verwertbaren Zugangsdaten, selbst wenn ein Anwender darauf hereinfällt. Das macht die FIDO2-Authentifizierung phishing-resistent. Technisch ist ein solcher Token ein gerätegebundener Passkey: Anders als bei synchronisierten Passkeys bleibt das Credential auf der Hardware.
Wir liefern Sicherheitsschlüssel von Yubico, etwa den Security Key NFC oder den YubiKey 5 NFC, jeweils auch mit USB-C, sowie vom Schweizer Hersteller Token2. Eingesetzt werden nur Modelle, die Microsoft für Entra ID zulässt.
Mehr Sicherheit
Schutz vor Phishing und Identitätsdiebstahl durch passwortlose Authentifizierung.
Entlastung der IT
Kein Aufwand für Beschaffung, Einrichtung oder Versand – alles aus einer Hand.
Sofort einsatzbereit
Die Token kommen vorkonfiguriert bei den Benutzern an.
Hohe Akzeptanz
Einfache Handhabung, keine Passworteingabe mehr.
Freie Hardware-Wahl
Modelle und Hersteller stimmen wir mit Ihnen ab.
Passwortlose Anmeldung an Windows und Microsoft 365
Mit einem FIDO2-Sicherheitsschlüssel melden sich Benutzer an Windows, an Microsoft 365 und an den Anwendungen an, die über Microsoft Entra ID angebunden sind. Der Token dient als passwortlose Anmeldung oder als zweiter Faktor der Multi-Faktor-Authentifizierung. Aktuelle YubiKeys unterstützen FIDO2 und zusätzlich den älteren Standard U2F.
Für die IT-Sicherheit zählt vor allem eines: Ein Passwort, das es nicht gibt, taucht in keinem Datenleck auf und kann nicht kompromittiert werden. Für die Mitarbeitenden zählt die Benutzerfreundlichkeit: Token einstecken, PIN eingeben, nahtlos weiterarbeiten.
Die Technik ist geklärt – die Einführung im Unternehmen ist die eigentliche Arbeit
Microsoft Entra ID unterstützt FIDO2 nativ. Trotzdem stockt der Rollout in vielen Unternehmen, weil jeder Token einzeln in die Hand genommen werden muss. Genau diese Arbeit nehmen wir Ihnen ab.
Unterschiedliche Hardware
USB-A, USB-C, NFC – je nach Gerät braucht es andere Schlüsseltypen.
Kleinteilige Logistik
Jeder Token muss einem Benutzer zugeordnet, eingerichtet und zugestellt werden.
Aufwendige Beschaffung
Viele Modelle, unübersichtliche Preise, lange Abstimmung.
FIDO as a Service: in vier Schritten zum fertigen Token
Abstimmung
Wir legen gemeinsam Hardware und Hersteller fest, stimmen Anschreiben und Versandweg ab und registrieren die Provisionierungs-App in Ihrem Microsoft-Entra-ID-Tenant.
Bestellung
Ihre bestellberechtigten Personen senden uns per E-Mail eine CSV-Datei mit Benutzerkennungen (UPNs) und Versandadressen.
Provisionierung
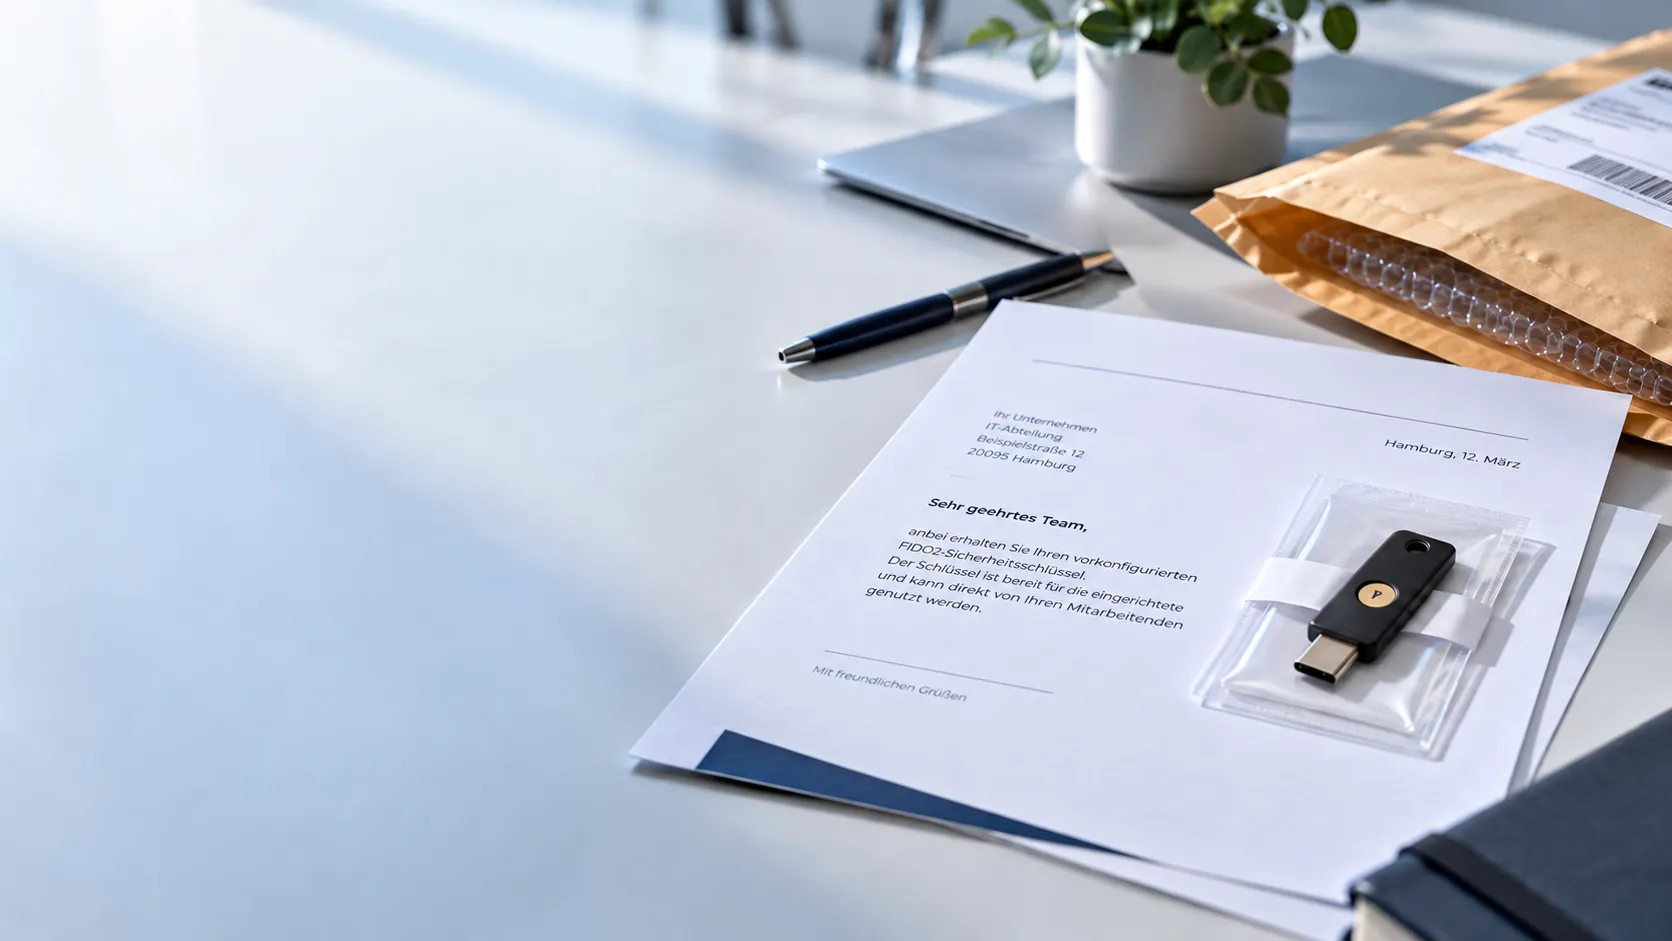
Wir richten jeden FIDO2-Token für den jeweiligen Benutzer ein und bringen ihn auf dem persönlichen Anschreiben an.
Versand
Wir verpacken und liefern per DHL bundesweit, je Token oder je Standort. Token und PIN kommen gemeinsam oder auf Wunsch getrennt.
Ihre Mitarbeitenden erhalten einen Sicherheitsschlüssel, der sofort funktioniert. Ihre IT muss keinen einzigen davon in die Hand nehmen.
Termin vereinbarenWas FIDO as a Service für Sie bedeutet
Für die IT-Leitung
Sie führen phishing-resistente Authentifizierung in Entra ID ein, ohne Ihr Team mit Einrichtung und Versand zu binden. Weniger vergessene Passwörter bedeuten weniger Tickets im Support.
Für die Geschäftsführung
Büro und Frontline erreichen dasselbe Sicherheitsniveau. Das Risiko durch kompromittierte Zugangsdaten sinkt, und die Anmeldung im Arbeitsalltag wird schneller.
Für den Einkauf
Sie haben einen Ansprechpartner statt vieler Lieferanten, ein abgestimmtes Mengengerüst, zugelassene Hardware und die Lieferung bis zum Standort.
White Paper · kostenlos
Phishing-resistente Anmeldung als Managed Service
Alles für Ihre Entscheidung auf 11 Seiten – für Geschäftsführung, IT-Leitung und Einkauf:
✓ Warum klassische MFA gegen Phishing nicht mehr reicht
✓ Welche Anforderungen NIS2 und Cyberversicherer stellen
✓ Wie Sie FIDO2-Token einführen, ohne dass Ihre IT einen einzigen Schlüssel in die Hand nimmt
Referenzen
„Viele unserer Mitarbeitenden haben kein Diensthandy. Mit den fertig eingerichteten Sicherheitsschlüsseln melden sie sich trotzdem sicher an – und unsere IT musste keinen einzigen Token selbst einrichten oder verschicken.“
„MFA selbst einzurichten, überfordert viele Mitarbeitende. Mit FIDO as a Service der Wolkenwerft haben sie einen fertig eingerichteten Token bekommen und konnten sich sofort anmelden.“
„Wir wollten die sichere Authentifizierung mit FIDO-Keys für unsere Mitarbeitenden, aber nicht den manuellen Aufwand für die Einrichtung. Deshalb nutzen wir den Service der Wolkenwerft.“
Häufige Fragen zu FIDO2-Sicherheitsschlüsseln im Unternehmen
Was ist ein FIDO2-Sicherheitsschlüssel?
Ein kleines Gerät für USB oder NFC, auch FIDO2-Token oder Security Key genannt. Es ermöglicht die Anmeldung per Token und PIN, ohne Passwort und ohne Smartphone.
Brauchen Mitarbeitende ein Diensthandy?
Nein. Der Token ersetzt App und SMS als zweiter Faktor.
Was unterscheidet einen Sicherheitsschlüssel von Passkeys auf dem Smartphone?
Beide nutzen FIDO2. Passkeys in einer Authenticator-App setzen ein Smartphone voraus. Ein Hardware-Token funktioniert ohne Handy und eignet sich deshalb für geteilte Geräte und für Mitarbeitende ohne Diensthandy.
Funktioniert das an geteilten Geräten?
Ja. Der Token gehört zum Benutzer, nicht zum Gerät.
Was müssen wir selbst vorbereiten?
Die Registrierung der Provisionierungs-App im eigenen Tenant und eine CSV-Datei mit Benutzerkennungen und Versandadressen. Alles Weitere übernehmen wir.
Wie kommen die Token zu den Mitarbeitenden?
Per DHL bundesweit, einzeln oder je Standort, auf Wunsch mit getrennter PIN-Zustellung.
Welche Microsoft-Lizenz ist nötig?
Keine besondere. Für die Anmeldung mit FIDO2-Token benötigen Sie keine spezielle Microsoft-Lizenz.
Was passiert, wenn ein Token verloren geht?
Wir sperren den alten Token und senden auf Anforderung einen neuen.
Wie lange dauert die Lieferung?
Mehrere hundert Token richten wir innerhalb von zwei bis drei Werktagen ein und versenden sie.
Für wen ist der Service gedacht?
Für Unternehmen und Organisationen, die viele Mitarbeitende ausstatten. Privatkunden und Einzelbestellungen bedienen wir nicht. Ab 200 Stück fragen wir Projektpreise für die Hardware an.
Weiterlesen: FIDO2 im Unternehmen
MFA ohne Smartphone
Welche Möglichkeiten Unternehmen haben, wenn Mitarbeitende kein Diensthandy nutzen.
Beitrag lesen: MFA ohne SmartphonePasskey oder Sicherheitsschlüssel
Was für welche Mitarbeitenden passt und worin sich beide Verfahren unterscheiden.
Beitrag lesen: Passkey oder SicherheitsschlüsselFIDO2 in Entra ID einrichten
Was beim Rollout in Microsoft Entra ID zu beachten ist.
Beitrag lesen: FIDO2 in Entra ID einrichtenSprechen Sie mit uns über Ihren Rollout
In 30 Minuten klären wir, welche Token zu Ihren Geräten passen, wie viele Sie brauchen und wie der Versand ablaufen kann. Unverbindlich und ohne Vorbereitung.

Hans Christian Asemissen
Head of Sales, Wolkenwerft GmbH